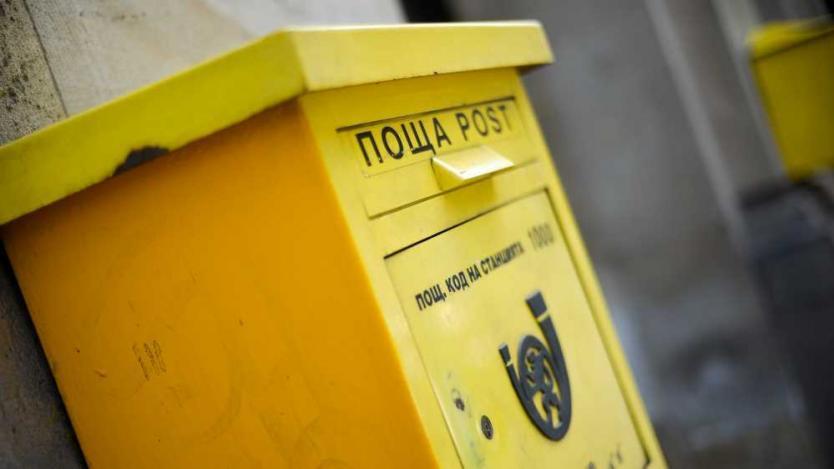
„Български пощи“ е глобена с 1 млн. лв. заради неглижиране на кибератаката
Изключването на достъпа до интернет се е забавило с над 12 часа – ако е бил спрян навреме, щетите са щели да бъдат многократно по-малки
Неглижирането на сигурността преди и по време кибератаката срещу „Български пощи“ навлече на държавното дружество глоба от 1 млн. лв. от Комисията за защита на личните данни (КЗЛД). Санкцията ще бъде покрита от бъдещи компенсации и няма да се отрази на текущия оборот на предприятието. Това стана ясно от информация от кабинета на вицепремиера по ефективното управление в оставка Калина Константинова за БТА.
Проверката на регулатора е установила, че предишното ръководство на пощите – начело с отстранения Деян Дънешки – не си е свършило работата по отношение на превенцията и защитата на системите, но и е подходило безотговорно в деня на самата атака. С действията си или по-скоро с липсата на такива то е позволило зловредният софтуер да нанесе много по-тежки щети, предава economic.bg.
Вирусът криптира чувствителни бази данни и блокира дейността на пощите за седмици наред, през които финансовите щети за дружеството растяха с всеки изминат ден. Какъв точно е размерът им все още не е ясно.
Проверката на КЗЛД обаче потвърди, че служителите са се забавили с изключването на достъпа до интернет с повече от 12 часа. Ако той е бил преустановен навреме, пораженията са щели да бъдат многократно по-малки. Същата теза изложи по време на медийните си участия и съветникът на Константинова – Васил Величков. След инцидента той увери, че изрично е заръчал да се изключат сървърите от глобалната мрежа или поне от електрическата, но кризисният щаб в „Български пощи“ е беседвал по темата часове наред, преди да предприеме действия.
Регулаторът установи още, че бекъпите, които също са били криптирини, са съхранявани на същите дискови масиви като продукционните бази данни – нещо, което експертите определят като абсолютно недопустимо.
Целта на резервните копия е да пазят информацията в случай на атака и те категорично трябва да бъдат позиционирани на друго защитено място. Това е все едно да си държите резервния ключ за колата вътре в колата“, коментира Венцислав Караджов, председател на КЗЛД.
Той уточни, че актът на „Български пощи“ е за липсата на организационни и технически мерки за защита на личните данни на потребителите. Такива обаче не са изтекли по думите му.
„Български пощи“ няма да обжалват акта на КЗЛД.
Припомняме, че в Плана за устойчивост и възстановяване има предвидени над 101 млн. лв. за модернизацията на държавното дружество. Част от тях трябва да отидат именно за информационната сигурност.


 Флавио Болсонаро избяга в САЩ след изборната загуба
 Тайният проект MKUltra: Как ЦРУ експериментира с човешкия мозък, наркотици и изтезания
 Израел пред политическа криза: Изборите с неясна развръзка
 Нийл Йънг иска 10 млн. долара от екипа на Тръмп заради „Rockin’ in the Free World“
 Есенният флирт е по-опасен
 27/10/2026, Вторник 22:00
1
Марс в Лъв - какво очаква зодиите?
 Пентагонът се готви за най-лошия сценарий: Военните бази трябва да издържат 90 дни без външна помощ
 Сливен и Ямбол изненадаха цяла Европа! Двете области са на върха по раждаемост за трета поредна година

 След историческата загуба на Вучич: Ще се разпадне ли единството на студентите, които промениха Сърбия?
 Тревожни данни: Трима от четирима пилоти в Европа са заспивали по време на полет
 Нов ценови удар по храните през 2027 г.? Три заплахи надвисват над хляба, олиото и месото