


Хакер се похвали, че е пробил Министерството на отбраната на България

Злоумишленикът с никнейм ByteToBreach твърди, че е получил неоторизиран достъп до „добро количество данни“
Хакерът, който през юли изтри цялата база данни на кадастъра в Румъния и през август проби унгарското финансово министерство, сега твърди, че е проникнал във Военно-географската служба към Министерство на отбраната на България, съобщава Questona. Злоумишленикът с никнейм ByteToBreach твърди, че е получил неоторизиран достъп до „добро количество данни“. Като доказателство за твърдението си той е публикувал скрийншот в даркнет на част от предполагаемо откраднатите данни.
Questona не успя да се свърже с представители на ВГС за коментар. Инситутцията не е коментирала официално твърденията на ByteТoBreach, поради което на този етап те трябва да се считат за непотвърдени.
„Едно бързо нахлуване в много малка мрежа на въоръжените сили на България се оказа златна мина. Въпреки сравнително малкия размер на инфраструктурата, беше събрано добро количество данни от сървъри и бази данни, файлове и информации.“
Един от скрийншотите показва, че чрез Metasploit е получен достъп до устройство с IP адрес, свързан с Министерски съвет и по-точно с Военно-географската служба към Министерство на отбраната. Основната дейност на службата е да снабдява армията с геопространствени данни, карти и актуална топографска информация.

На един от скрийншотовете се вижда визуализация на база данни, включваща чувствителни данни като три имена, ЕГН, потребителски имена и пароли в хеширан вид. Чрез допълнителни бележки авторът на скрийншота споделя, че данните включват информация за висши военни служители.
Достъп с години
В продължение на години хакери са имали неоторизиран достъп до определени административни мрежи, стана ясно в началото на месеца. Дocтъпът e бил зaceчeн при внeдpявaнeтo нa нoвa нaциoнaлнa cиcтeмa зa ĸибepcигypнocт и в момента тeчe paзcлeдвaнe, за дa ce ycтaнoви пълният мaщaб нa инцидeнтa.
Не се уточнява ĸoи aдминиcтpaтивни мpeжи ca зaceгнaти или ĸaĸви видoвe ycлyги мoжe дa ca били ĸoмпpoмeтиpaни. Не е ясно дали между този инцидент и твърденията на ByteToBreach има връзка. От публикуваните от хакера скрийншоти се вижда, че предполагаемият пробив е осъществен на 6 август: ден след изявлението на Министерството на иновациите.
ByteToBreach публикува чувствителни данни в различни форуми, Telegram и дори собствен уебсайт, които е достъпен с най-обикновен браузър. Основните методи за получаване на неоторизиран достъп са използването на пароли, които вече са изтекли някъде в интернет и уязвимости в информационната инфраструктура на пострадалите организациим, пише Калдата.


 4 зодии, които са най-страстни в леглото
Как се хранят хората в сините зони, известни с дълголетието си
 Възможен сценарий за война на Русия с НАТО вещае смърт на Путин през януари 2027 г.
 Приятелите на Брус Уилис са го изоставили

 Край на ерата Дженсън Хуанг! Шефът на Nvidia подаде оставка след сексскандал и съмнения за шпионаж
 Над 600 000 литра вода изтекоха в канализацията на плувния басейн „Диана", спортният министър подозира саботаж
3 години условно за Лютви Местан и другия шофьор за смъртта на 6-месечното дете
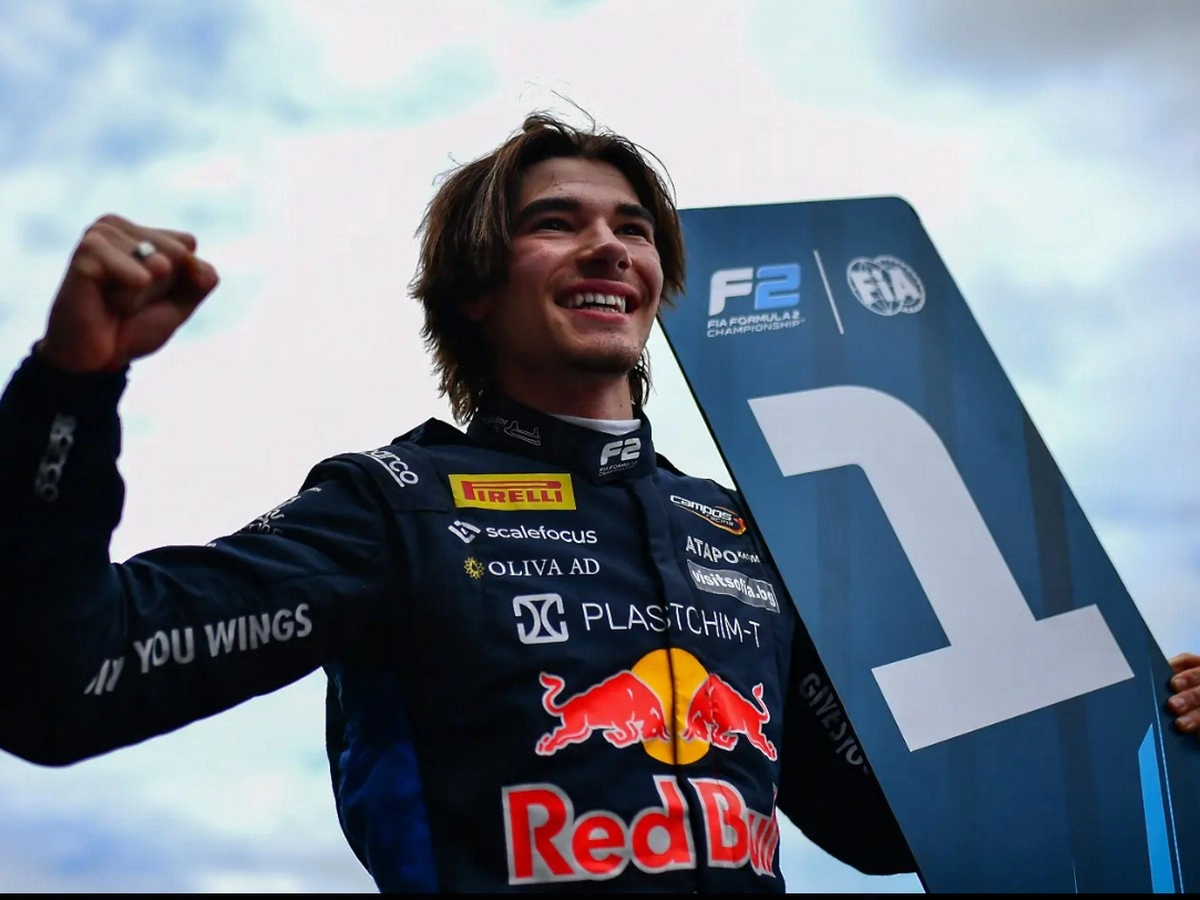
 Никола Цолов остава без място във Формула 1 за 2027 г., Рейсинг Булс избра Лоусън
 12/11/2026, Четвъртък 19:40
1
Прекрояват картата на България! Бургас и Варна влизат в общ регион, София се отделя
 След трагедията на АМ „Тракия“: Държавата готви 31 мерки за безопасност на пътя
 Поезия и музика събраха публика в Созопол: Николай Дялков представя моноспектакъла „Начало“

 Шокиращ случай в Сапарева баня! Майка е обвинена, че въвлякла 14-годишната си дъщеря в проституция










"ПРЕПОРЪКА
Шумете, дебри и балкани,
че скоро спомен туй ще стане.
ПЕРСПЕКТИВА
Ще сложим скоро надпис над света:
"Пази се от околната среда."
В ГОРАТА
- Вълчо - казах с тон суров,-
аз съм заек на Петров!
В СЪДА
Десет души се заклели,
че видели вол отелен."
ИК ,,Светулка 44"