


IT ударът за милиони евро: Парите в BG сметки, след това към Китай
ГДБОП я ударило след информация за съмнителни преводи
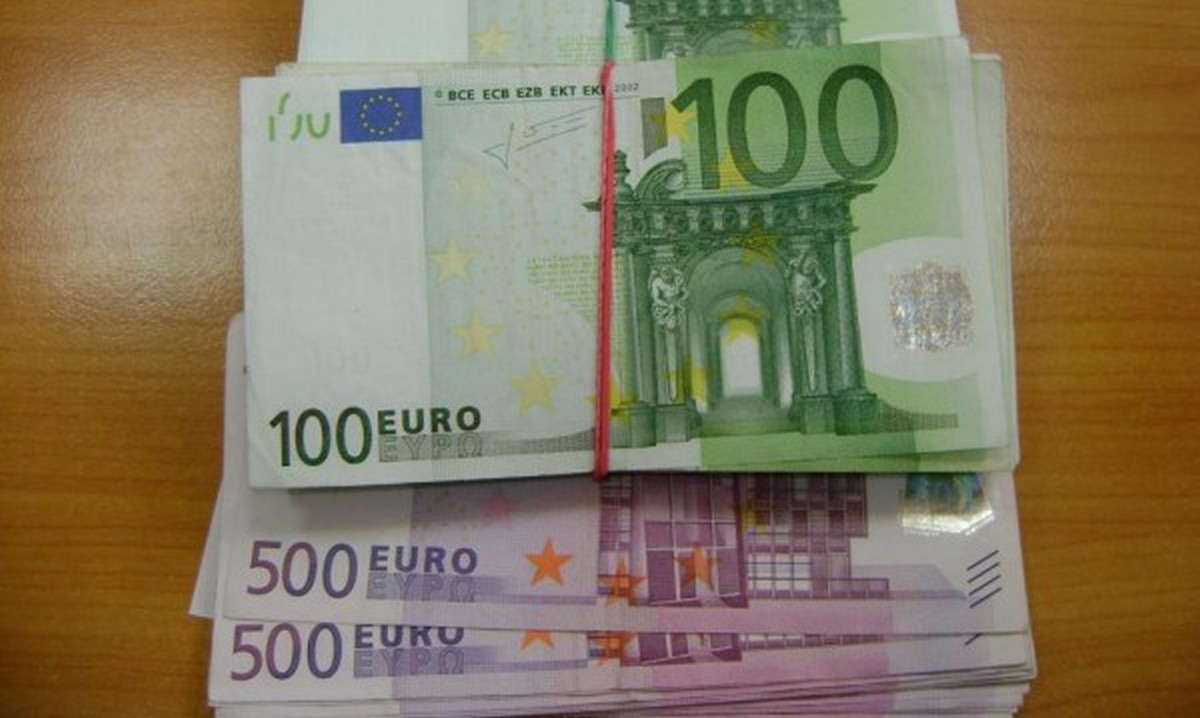
ГДБОП е разкрило групата компютърни измамници, действали чрез фишинг мейли и ощетили фирми в Европа и САЩ за десетки милиони евро, след подадена информация от български банки за съмнителни преводи. Това каза директорът на ГДБОП Ивайло Спиридонов на брифинг във връзка с разкриването на международна организирана престъпна група.
По думите му разкриването й е отнело време. Вчера МВР съобщи, че са задържани шестима души - ливанец, грък и четирима българи. Групата подменяла банкови сметки в междуфирмена кореспонденция. Установените до момента откраднати пари са над 44 милиона евро и над 15 милиона долара. Група е действала е от 2016 г.
Почти всички участници в нея са с предходни осъждания за кражби и документни измами.
Удариха компютърни измамници, откраднали €44 млн. и $15 млн.
"За тези години в ГДБОП многократно сме провеждали операции по установяване на финансови мулета и само преди няколко дни приключи операцията, разпоредена от "Интерпол", за установяване на такива мулета. За първи път се стига до едно ниво над финансовото муле. Стигнали сме до лицата, които правят една фирма, установяват възможност за теглене и прехвърляне на парите по електронен път и набиране на такива финансови мулета. Хората, които хакват имейлите на фирмите, се намират някъде по света. Другите етапи от въпросния процес също не се правят на наша територия“, обясни Спиридонов.
Парите се превеждат от компаниите-жертви по сметките в България и впоследствие чрез интернет банкиране организаторите на престъпната дейност превеждат около 44 милиона евро и 15 милиона долара към банкови сметки на финансови мулета в Китай и Хонконг, обясни Явор Колев, ръководител на отдел "Киберпрестъпност" към ГДБОП.
Хакерите, които се занимават с поразяване на компютърните системи, са действали по няколко начина, като единият от тях е така нареченият "Троянски кон".
"Това се използва, когато се контролира активността на конкретното компютърно устройство. Другият вариант е чрез фишинг мейл: мейл, чрез който се крадат пароли за електронна поща. Третият начин е чрез налучкване“, добави той. Били са компрометирани пощенски кутии на фирми-жертви от САЩ и Европа. Била е следена кореспонденцията, която двете фирми помежду си водят и на определен етап, когато се стига до разплащане, проформа-фактурата се подменя с банковата сметка на дружеството-контрагент. Тогава фирмата-жертва превежда парите не на компанията, с която има финансово-търговски отношения, а на сметка, която се контролира от организираната престъпна група.
За петима от участниците в организираната престъпна група за компютърни измами прокуратурата ще поиска съда да наложи мярка за неотклонение „Задържане под стража. На единия от тях е наложена мярка „Парична гаранция“ поради влошеното му здравословно състояние.


 Намериха пико в БМВ-то на 19-годишен младеж от Царево

 „Тръгнах си, за да остана свободен човек“: Катя Тодорова напусна БНТ след 16 години
 Жена изсипа кофи строителен боклук през терасата и потопи съседите в прах
 Пияни зад волана в Карнобат! Жена с 2,25 промила катастрофира, спипаха и мъж с 1,84
 Пекин потвърди историческата среща на Тръмп, Путин и Си! Тримата сядат на една маса в четвъртък
 Цветът в кухнята: Смели решения и класически комбинации
 Автосервиз на ул. „Чаталджа“ изгоря напълно
 Две катастрофи една след друга на АМ „Струма“! Полицията ограничи движението към София
 От сериали до казино игри: какви онлайн развлечения избират българите?
 Късо съединение подпали стопанска постройка и бали сено край Средец
14 ранени остават в болници след ужаса на АМ „Тракия“! Един е в тежко състояние

 Окончателно: „Прокурорският син“ Васил Михайлов остава в България, отложиха предаването му на Гърция






луканов заедно с шайката превратаджии младенов, атанасов и джуров откраднаха ноември 89та с един превод 500 000 000 долара от България, а матрялът все още не ги нарича крадци и престъпници... даже ги избира(х)ме и тях и наследниците им.